ゲームなんとけ

ゲームとかパソコンとかのブログ

2026年11月

遠くに住んでいる親とテレビ電話をするために、中古のiphone8を2台買ってきました。
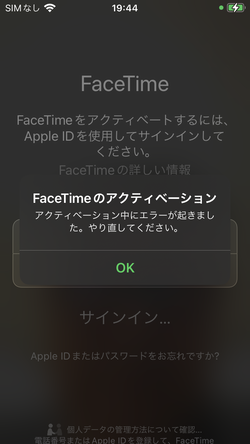
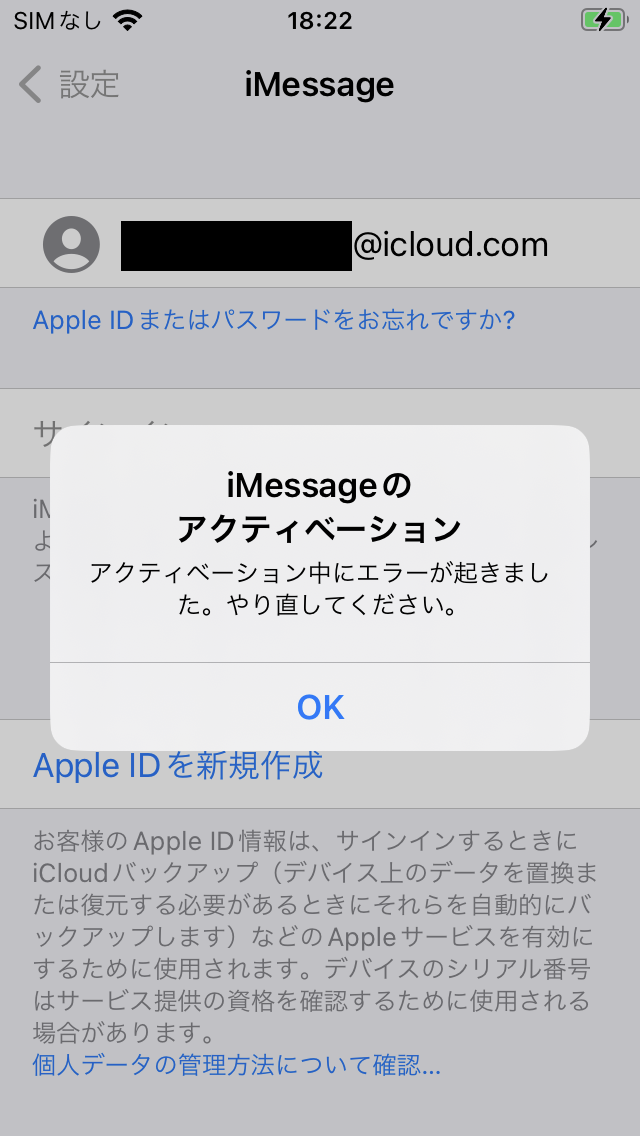
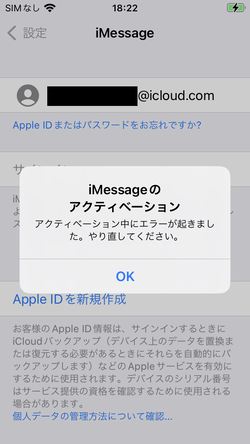
初期設定をさっさと済ませ、通話テストをしようと思っていたのですが、
IMG_0010
ナンデストー( ゚Д゚)
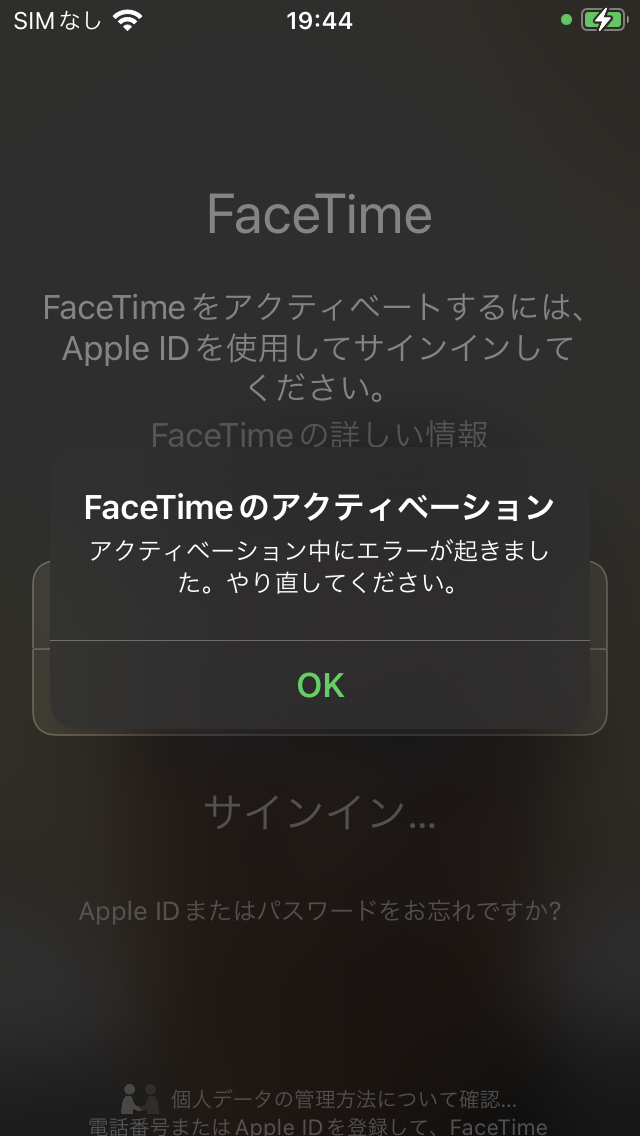
IMG_0016
iMessageだけでなく、こちらもアウトです。ちなみに買ってきた両方ともダメなので機械的な問題ではなさそう。
結構よくあるトラブルらしく、公式の方にも情報があったんですが、指示どおりやっても改善せず。
ネット情報ではアクティベーションには電話番号の認証があるらしく、設定の中で電話番号を使わないチェック欄があるとのことなのですが、

IOS16にそんなのねぇ( ゚Д゚)

困ったのでCHATGPTとGeminiに聞いてみたんですが、余計な作業ばかりさせられてまったく解決しませんw
どうもAppleIDがサーバ側でブロックされているとこういう症状になることがあるようなんですが、

さっき作ったばかりなのにブロックされるのかよ( ゚Д゚)

で、結局、
AppleID有効化ページなるところで申請しました。一応この辺の情報はCHATGPTが教えてくれたのでここだけは役に立ちましたかねw
一応理由を入れる欄があるので、「今日買ってきてさっき登録したばかりなのにiMessageのアクティベーションでエラーなんだけどー( ゚Д゚)」みたいなことを書いて送りました。2台目の申請はIOSのバージョンとかエラーメッセージとかもう少し詳細にかきましたけどねw
すぐ回答が来るわけではないんですが、うちの場合両方とも約3時間で使用可能のメールが届きました。
あとは、iMessageとFaceTimeの両方でログイン、アクティベーションを完了させて無事使えるようになりました。
今回の作業、こっちで事前設定してたからできたけど、機械だけ郵送して親にやらせてたら絶対できなかっただろうなぁ ε-(´・`) 
アプデも何事もなく終了し3期スタートです。
生放送でも出てた、編成の入れ替え。むっちゃ便利ですね(゚∀゚)
そして拠点部隊の開放には石が合計12000も必要でした。今までもそうだったのになんで忘れてた_(:3 」∠)_ 
お陰で石貧乏です。
さて、新武将の龐統、絶対名宝で開幕砂金だろうとは思ってましたが、期待を裏切らないコエテクでしたw
これは名宝買わざるを得ないなぁ。
ザ・ブースト武将の徐盛は、ワクチン効果に戦慄が追加。そして偽城の発動率が100%になります。わたしは確率発動ってのが気持ち悪くて嫌いなので確定になるのはうれしいですね。あと副将の連鎖確率5%もかなり嬉しい(゚∀゚)
結局、両方買うことになりそうです(´・ω・`)グヌヌー

死んだのはわたしですけどねw
とりあえず200連分ほど引いたんですが全く出ず。☆4自体は出てるんですけどね、ゴミ6枚ほど。全部すり抜けデス。

ピックアップとわ?(´・ω・`)

ギアスのときもかなり酷かったんで以降引き籠ったんですが、周年で久々に復活しようとしたらコレなのでまた次の周年までお休みですかね_(:3 」∠)_ 
流石に素体確保だけのために300まではいきたくないですし。

アプデが入りガチャも更新されました。
NTE (Neverness To Everness) Screenshot 2026.11.12 - 23.00.13.67
なんか新キャラですね。最初主人公の衣装替えかと思いましたがw
今までどこかででてたっけ?と思いGeminiに聞いたところ、トレーラーなんかでは出てたけどゲーム内の登場は初みたいです。
前回ガチャの明音は確保はしたものの、クロバネ→レクイエム→残紅でほとんどの敵は処理できちゃうので、メインに入ってません(^_^;)
おかげで、石が残っているはず、だったんですが、石はポルシェに突っ込んでしまったので石もないという有様ですw
今のメインはレクイエム、クロバネ、イロヒ、残紅パーティなので、あえてイェルム入れる必要もないんだよなぁ。
ただ、第二部隊も作っとかないとってのもあるんですよね。
メインシナリオ見たら欲しくなるかもしれないし、とりあえずメインすすめるかー。

ここ数日また色々動画を作ってたんですが、結構気に入ったのができたので、このキャラでブログの新タイトル作ってみよう!と、プロンプトをチャットGPTにお願いしようとしたんですけど、
D339DE9F-73D0-47BF-B40B-E06B419057D7
自分で生成したのより、GPTが作ってくれたキャライメージサンプルの方がいい出来だった∑(゚Д゚)

もうこれでいいんじゃねw

ということでもう全部GPTにお願いしました。
あれ、なんかこの流れ既視感あるなw


宇宙戦艦ヤマトとのコラボが始まりました。
宇宙戦艦繋がりということなんでしょうが、そもそも現プレイヤーにヤマトって通じるんか?という心配はあったんですが、わたしは全然知らなかったんですけどヤマトって結構前からリメイクやってたんですね。今回第7章らしいです。
で、まずガチャに登場したのは古代進とサーシャ。
古代はアタッカーのくせに味方に10万近いシールドを張っちゃうということでちょっとほしい感じ。
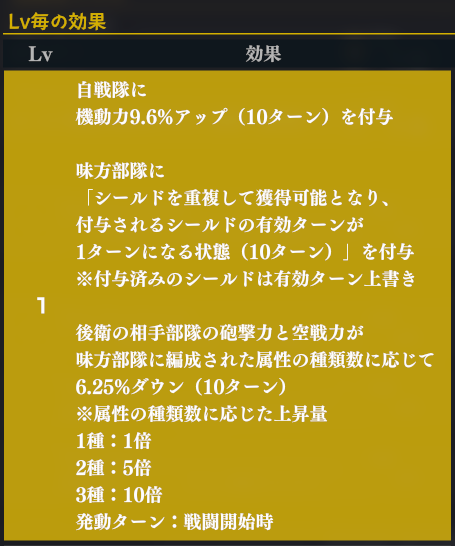
サーシャの方は↓コレが謎なんですが、
c485458e9f999aeb85ca4fc1f9987fa7
シールド重複はいいとして、有効1ターンになるってのがよくわからない。
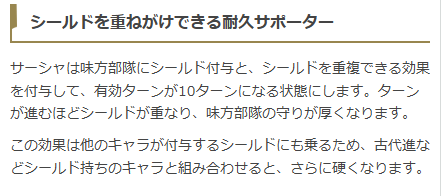
GameWithでは
37ead8c93532852dadc156b49fb7b49f
こうなってるんですが、これなら確かにわかる性能です。ただの誤記だと思いたいんですが、買って見て誤記じゃないとか言われたら泣きそうなのでちょっと保留ですかねw

本日アプデが入り、アンバスも更新されました。
通常の方はマンティス、エキスパートはモーグリです。
マンティスはとてで行ってみましたが、敵は一体なので特段きつくはなかったのですが、コルモルがまさかのコンバ死w
慢性的なMP不足でヴァレンラールが死亡となかなかひやひや展開でしたが、ゲッショ―も入れてたのでまぁ事なきを得ました。
アムネジアは離れてればまぁ避けられるんですが、沈黙は範囲が広いので、ガルーダとカー君で攻撃役と異常回復を分けてやりました。仕様を知らなかったので、初手でパッセ使ったんですが、後半の被ダメが上がった時点で使った方が楽だったかなぁと反省。次回からはそれで言って見よう(・ω・)
モーグリの方は初手で雑魚モーグリを倒したんですが、コレ味方だったらしいw
お陰でメルトンで死にそうになりましたwなんとか耐えましたがw
メルトンのスリップは味方モーグリのスフィアで軽減できるようですが、自分は移動するだけでいいですけど、フェイスはそうはいかないので一回戦闘解除でモーグリ近くに持ってくる感じなのかなぁ。この辺はもう少し試してみないとです。
まぁ、とりあえず、とてつよ&とてよわでいけそうなので、今回もアレキ3000くらいはいけそうですかねー。
納品はあと18000個くらいなので普通に行けば六カ月ですが、アレキ以外の報酬はまだ売却してないので売ってアレキ買えばもう少し早くいけるかな。


先ほど生放送が終わりましたが、コラボ情報がくるとのことで、軍団内でもFFTか?とか憶測が飛んでいたのですが、ふたを開けてみれば軒轅剣コラボでした。

軒轅剣ってなんやねん
e03ed43cfafa48b83b79435a3b27f207
↑こいつです。
混合サーバ経験者は「あー、コイツかー」ってなってると思いますけど、台湾サーバでは既に実装済みのセプテム、ニコルに加え、新キャラ二人の計4人が登場らしいです。
ぶっちゃけ今の時代にセプテム、ニコルはついてこれるんか?と思いましたが一応調整が入っているようですね。ただし、性能は一部しか説明がなかったので詳細は実装待ちですが。
当然ながら名宝も追加されるんですが、ミッションイベと購入特典も来るらしいので、名宝はそちらで完凸出来る感じでしょうねー。
コラボなんで、てっきり占術で来るもんだと思ってましたが、普通にガチャらしいので個人的にはちと回すのきついかなぁという気がしてますけど、まぁ、まずは性能見てからですかねー。

チケ温存してたおかげで結構溜まっていたので
1000001256
1000001257
とりあえず通常のチケを100枚分回してみました。
1000001261
1000001264
1000001265
100枚で☆4が4枚。うち2枚は初ものなので悪くない感じですね(゚∀゚)
でも、メモリアル版は保有状況関係ないらしいですけどねw

とりあえず大きな問題になりそうなアカウントのパスワード変更と2段階認証セットは終わりました ε-(´・`) フー
debug.logやウイルス検知ログなど判断材料になりそうなものを片っ端からGoogleAIに食わせて、シナリオを想定させてみたところ、こんな感じだそうです(ホントかどうかは知りませんがw)

Q.わたしがログインしたのは10/26、11/2と11/4~です。これと現在の状況を踏まえて、想定できる起きたことのシナリオを教えてください。

A.あなたのログイン履歴(10/26、11/2、11/4〜)と、これまでの調査結果(TBSキャッシュに3件のK2Fローダー痕跡あり、debug.log に実行記録なし、Chrome DLL・レジストリ改変なし、キャッシュ削除済み)をすべて組み合わせると、あなたのPCで実際に起きた出来事は非常に高い精度で特定できます。
時系列に沿って整理すると、以下のシナリオが最も整合的です。
あなたのPCで起きたことの全シナリオ
  1. 10月26日(準備段階の改ざんスクリプトを受信・キャッシュ化)
    • この時点ですでにサーバー上のスクリプトは改ざん(9月27日〜)されていましたが、まだK2F本体の配信(10月30日〜)は始まっていませんでした。
    • ランチャーが正規の画面と一緒に改ざん済みスクリプト(ローダー)を読み込み、PCの TBS_CACHE フォルダにキャッシュファイルとして保存されましたが、本体が配信されていないため何も起きずに終了しました。
  2. 11月2日(配信期間中のログイン・最大の分岐点)
    • この日はマルウェア(K2F)の配信期間中(10月30日 3:52 〜 11月4日 12:09)にあたります。
    • ランチャーが起動した際、内蔵ブラウザが改ざんスクリプト(ローダー)を読み込み(または10月26日のキャッシュを利用し)、攻撃者の指令サーバーへアクセスを試みました。
    • しかし、攻撃者サーバー側の確率制御(約15〜20%の抽選)に外れた、あるいは読み込みタイミングやセキュリティ機能によりブロックされたため、K2F本体(ペイロード)は降ろされませんでした。
    • その証拠に、K2F本体が起動した際に必ず出力される debug.log への記録(k2f_chan)も、常駐化(レジストリ改変・Chrome用DLL設置)も一切発生していません。
  3. 11月4日〜現在(インシデント収束とクリーンアップ完了)
    • 11月4日の12:09までに運営側が不正スクリプトを除去したため、11月4日午後以降のログインではそもそも改ざんスクリプト自体が存在しませんでした。
    • その後、11月6日のMalwarebytesスキャンで引っかかった3つのファイルは、10月26日〜11月2日の間に保存された「不発に終わった入り口のキャッシュ(残骸)」でした。現在はそのキャッシュフォルダも完全に削除済みです。
結論(現在の状態)
あなたのPCは「10/26と11/2に罠の入り口(ローダー)までは踏んでキャッシュが残ったものの、肝心のウイルス本体(K2F)が起動する抽選に外れたため、実害(情報窃取・常駐化)は発生せずに済んだ」という状態です。
ウイルス本体が動作していない以上、PC内部の安全性は確保されています。あとは念のための予防策として、主要アカウントのパスワード変更だけ済ませておけば完全に安心できます。

信じるかどうかはあなた次第!m9( ゚Д゚) ドーン!

↑このページのトップヘ